vault backup: 2026-08-24 09:42:59
This commit is contained in:
 CrazyJasonwell
File diff suppressed because one or more lines are too long
@@ -1,12 +1,13 @@
|
||||
---
|
||||
title: "Linux利用fail2ban+iptables加固系统,防止SSH暴力破解 - Terry的技术笔记"
|
||||
source: "https://blog.terrynow.com/2022/02/06/linux-centos-fail2ban-iptables-prevent-ssh-from-brute-force-attack/"
|
||||
title: Linux利用fail2ban+iptables加固系统,防止SSH暴力破解 - Terry的技术笔记
|
||||
source: https://blog.terrynow.com/2022/02/06/linux-centos-fail2ban-iptables-prevent-ssh-from-brute-force-attack/
|
||||
author:
|
||||
published:
|
||||
created: 2026-04-15
|
||||
description: "前面的文章有介绍防火墙是firewalld的情况下,使用fail2ban来防止SSH暴力破解的情况,详见:https://blog.terrynow.com/2021/09/17/linux-centos-fail2ban-firwalld-prevent-ssh-from-brute-force-attack/ 如果系统使用的是iptables防火墙,配置的方法有所不同。 关于如何安装和开启iptables防火墙,详见:https://blog.terrynow.com/2021/02/16/centos7-ub […]"
|
||||
description: 前面的文章有介绍防火墙是firewalld的情况下,使用fail2ban来防止SSH暴力破解的情况,详见:https://blog.terrynow.com/2021/09/17/linux-centos-fail2ban-firwalld-prevent-ssh-from-brute-force-attack/ 如果系统使用的是iptables防火墙,配置的方法有所不同。 关于如何安装和开启iptables防火墙,详见:https://blog.terrynow.com/2021/02/16/centos7-ub […]
|
||||
tags:
|
||||
- "clippings"
|
||||
- clippings
|
||||
- "#防火墙"
|
||||
---
|
||||
前面的文章有介绍防火墙是firewalld的情况下,使用fail2ban来防止SSH暴力破解的情况,详见: [https://blog.terrynow.com/2021/09/17/linux-centos-fail2ban-firwalld-prevent-ssh-from-brute-force-attack/](https://blog.terrynow.com/2021/09/17/linux-centos-fail2ban-firwalld-prevent-ssh-from-brute-force-attack/)
|
||||
|
||||
@@ -16,23 +17,23 @@ tags:
|
||||
|
||||
## 首先准备fail2ban
|
||||
|
||||
#开启iptables防火墙
|
||||
开启iptables防火墙
|
||||
|
||||
systemctl start iptables
|
||||
|
||||
#设置防火墙开机启动
|
||||
设置防火墙开机启动
|
||||
|
||||
systemctl enable iptables
|
||||
|
||||
#安装epel-release
|
||||
安装epel-release
|
||||
|
||||
yum install epel-release
|
||||
|
||||
#安装fail2ban
|
||||
安装fail2ban
|
||||
|
||||
yum install fail2ban
|
||||
|
||||
#开启iptables防火墙 systemctl start iptables #设置防火墙开机启动 systemctl enable iptables #安装epel-release yum install epel-release #安装fail2ban yum install fail2ban
|
||||
开启iptables防火墙 systemctl start iptables 设置防火墙开机启动 systemctl enable iptables 安装epel-release yum install epel-release 安装fail2ban yum install fail2ban
|
||||
|
||||
```csharp
|
||||
#开启iptables防火墙
|
||||
|
||||
@@ -0,0 +1,267 @@
|
||||
Homebrew 是 macOS 上最常用的包管理工具,可以帮助开发者快速安装各种软件,例如:
|
||||
|
||||
* Git
|
||||
* Node.js
|
||||
* Python
|
||||
* Rust
|
||||
* Docker
|
||||
|
||||
通过 Homebrew,你只需要一条命令就可以安装软件,非常方便。
|
||||
|
||||
不过在国内网络环境下,安装 Homebrew 时经常会出现连接 GitHub 失败的问题:
|
||||
|
||||
```vbnet
|
||||
curl: (7) Failed to connect to raw.githubusercontent.com port 443
|
||||
|
||||
```
|
||||
|
||||
本文将介绍 **Mac安装Homebrew的完整教程**,并提供 **国内镜像安装方法** 来解决安装失败的问题。
|
||||
|
||||
* * *
|
||||
|
||||
一、官方安装 Homebrew(推荐)
|
||||
-------------------
|
||||
|
||||
Homebrew 官方提供了安装脚本,可以通过以下命令安装:
|
||||
|
||||
```bash
|
||||
/bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
|
||||
|
||||
```
|
||||
|
||||
执行后系统会自动下载 Homebrew 并完成安装。
|
||||
|
||||
如果你的网络环境可以正常访问 GitHub,那么这种方式是最简单的。
|
||||
|
||||
* * *
|
||||
|
||||
二、国内镜像安装 Homebrew
|
||||
-----------------
|
||||
|
||||
如果安装过程中出现 GitHub 连接失败,可以使用国内镜像安装。
|
||||
|
||||
运行以下命令:
|
||||
|
||||
```bash
|
||||
/bin/zsh -c "$(curl -fsSL https://gitee.com/cunkai/HomebrewCN/raw/master/Homebrew.sh)"
|
||||
|
||||
```
|
||||
|
||||
该脚本会自动:
|
||||
|
||||
* 下载 Homebrew
|
||||
* 配置国内镜像
|
||||
* 设置环境变量
|
||||
|
||||
适合国内网络环境使用。
|
||||
|
||||
* * *
|
||||
|
||||
三、验证 Homebrew 是否安装成功
|
||||
--------------------
|
||||
|
||||
安装完成后,在终端执行:
|
||||
|
||||
```null
|
||||
brew -v
|
||||
|
||||
```
|
||||
|
||||
如果显示类似:
|
||||
|
||||
```null
|
||||
Homebrew 4.x.x
|
||||
|
||||
```
|
||||
|
||||
说明 Homebrew 已经安装成功。
|
||||
|
||||
* * *
|
||||
|
||||
四、brew命令无法使用的解决方法
|
||||
-----------------
|
||||
|
||||
如果执行 brew -v 出现:
|
||||
|
||||
```bash
|
||||
command not found: brew
|
||||
|
||||
```
|
||||
|
||||
通常是因为环境变量没有配置成功。
|
||||
|
||||
可以手动添加环境变量。
|
||||
|
||||
编辑配置文件:
|
||||
|
||||
```bash
|
||||
vim ~/.zprofile
|
||||
|
||||
```
|
||||
|
||||
添加以下内容:
|
||||
|
||||
```bash
|
||||
export PATH="/opt/homebrew/bin:$PATH"
|
||||
|
||||
```
|
||||
|
||||
保存后执行:
|
||||
|
||||
```bash
|
||||
source ~/.zprofile
|
||||
|
||||
```
|
||||
|
||||
重新打开终端即可。
|
||||
|
||||
* * *
|
||||
|
||||
五、Homebrew常用命令
|
||||
--------------
|
||||
|
||||
安装软件:
|
||||
|
||||
```null
|
||||
brew install git
|
||||
|
||||
```
|
||||
|
||||
更新软件源:
|
||||
|
||||
```sql
|
||||
brew update
|
||||
|
||||
```
|
||||
|
||||
升级软件:
|
||||
|
||||
```null
|
||||
brew upgrade
|
||||
|
||||
```
|
||||
|
||||
卸载软件:
|
||||
|
||||
```null
|
||||
brew uninstall 软件名
|
||||
|
||||
```
|
||||
|
||||
* * *
|
||||
|
||||
六、总结
|
||||
----
|
||||
|
||||
在 Mac 上安装 Homebrew 时,常见问题主要是 **网络访问 GitHub 失败**。
|
||||
|
||||
解决方法:
|
||||
|
||||
1. 优先使用官方安装脚本
|
||||
2. 如果无法访问 GitHub,可以使用国内镜像安装
|
||||
3. 安装完成后检查环境变量
|
||||
|
||||
配置完成后,就可以使用 Homebrew 安装各种开发工具。
|
||||
|
||||
* * *
|
||||
|
||||
常见问题 FAQ
|
||||
--------
|
||||
|
||||
### 1、Mac安装Homebrew失败怎么办?
|
||||
|
||||
如果安装 Homebrew 时出现 GitHub 连接失败,通常是网络问题导致的。
|
||||
|
||||
可以尝试:
|
||||
|
||||
* 使用国内镜像安装
|
||||
* 更换网络环境后重新安装
|
||||
* 稍后再次尝试
|
||||
|
||||
一般情况下使用国内镜像即可解决问题。
|
||||
|
||||
* * *
|
||||
|
||||
### 2、brew安装完成后提示命令不存在怎么办?
|
||||
|
||||
如果执行:
|
||||
|
||||
```null
|
||||
brew -v
|
||||
|
||||
```
|
||||
|
||||
提示:
|
||||
|
||||
```bash
|
||||
command not found: brew
|
||||
|
||||
```
|
||||
|
||||
说明环境变量没有配置成功。
|
||||
|
||||
执行:
|
||||
|
||||
```bash
|
||||
export PATH="/opt/homebrew/bin:$PATH"
|
||||
|
||||
```
|
||||
|
||||
或者添加到:
|
||||
|
||||
```bash
|
||||
~/.zprofile
|
||||
|
||||
```
|
||||
|
||||
然后执行:
|
||||
|
||||
```bash
|
||||
source ~/.zprofile
|
||||
|
||||
```
|
||||
|
||||
* * *
|
||||
|
||||
### 3、Homebrew安装软件很慢怎么办?
|
||||
|
||||
如果使用 Homebrew 安装软件速度很慢,可以考虑使用国内镜像源,例如:
|
||||
|
||||
* 清华大学镜像
|
||||
* 中科大镜像
|
||||
|
||||
更换镜像后下载速度会明显提升。
|
||||
|
||||
* * *
|
||||
|
||||
### 4、Homebrew 是做什么用的?
|
||||
|
||||
Homebrew 是 macOS 上最流行的包管理工具,可以用来安装各种开发软件,例如:
|
||||
|
||||
* Git
|
||||
* Node.js
|
||||
* Python
|
||||
* Rust
|
||||
* Docker
|
||||
|
||||
通过 Homebrew,可以用一条命令快速安装软件。
|
||||
|
||||
* * *
|
||||
|
||||
### 5、Homebrew 是否支持 Apple Silicon(M芯片)?
|
||||
|
||||
支持,但是macOS26版本可能出现官方无法正确识别问题。
|
||||
|
||||
在 Apple Silicon Mac 上,Homebrew 默认安装路径为:
|
||||
|
||||
```bash
|
||||
/opt/homebrew
|
||||
|
||||
```
|
||||
|
||||
而 Intel Mac 默认路径为:
|
||||
|
||||
```bash
|
||||
/usr/local
|
||||
|
||||
```
|
||||
@@ -0,0 +1,83 @@
|
||||
5 月 12 日西班牙一家电信公司首次发现了勒索病毒 WannaCry,随后落网的「大鱼」包括英国国家健康服务中心、中国石油天然气集团公司和雷诺公司等。只经过了一个周日,WannaCry 就传播到了 150 多个国家的近 20 万台电脑。
|
||||
|
||||
勒索软件 WannaCry 的肆虐的速度之快和广度之大,可以说重新「教育」了普通用户对勒索病毒的认识:运用极难破解(目前只存在理论可能)的 AES 算法,将目标电脑上的文件进行加密,要求用户交纳「赎金」来换取解密文件的密钥。而这次 WannaCry 侵染了理论上防卫更周全的政商机构的计算机,让每一个普通用户没有了侥幸心理。如果下一次还有类似的勒索病毒出现(几乎是大概率事件),中招的就是你。
|
||||
|
||||

|
||||
|
||||
病毒出现一天后的扩散情况 图片来源 © intel.malwaretech.com
|
||||
|
||||
而作为一个依赖计算机进行生产的普通用户,除了及时安装系统更新和安全补丁来降低中毒的风险。**自己动手进行文件备份**无疑是一个更彻底的解决方式,毕竟勒索病毒「撕票」后的损失就是文件无法取回。如果有完善的文件备份,勒索病毒的毫无威胁了。
|
||||
|
||||
但对于一份重要文件,应该备份多少份,又应该将备份文件存放在哪里,才能最大限度的提高恢复文件的可能性呢?这时,**「3-2-1 原则」**就能用来指导我们进行备份。
|
||||
|
||||
何谓「3-2-1 原则」
|
||||
------------
|
||||
|
||||
相比个人电脑层面,「3-2-1 原则」早已被用来指导商业公司的数据备份。香港生产力促进局就在 [官网](https://sspai.com/link?target=https%3A%2F%2Fwww.hkpc.org%2Fzh-HK%2Fcorporate-info%2Fmedia-centre%2Fmedia-focus%2F203-corp-info%2Fmedia-focus%2F6606-3-2-1-backup) 就介绍过它,来指导企业免受勒索软件的困扰。
|
||||
|
||||
运用「3-2-1 原则」的目的则是,**一旦遭遇文件损坏,及时的将文件恢复过来**。所谓「3-2-1 原则」,是指在进行文件备份时:
|
||||
|
||||
* 3:存储 3 份完整文件,一份原件加上两份拷贝。
|
||||
* 2:将文件起码保持在两种不同的介质上。
|
||||
* 1:将一份拷贝保存在异地。
|
||||
|
||||
所谓的「介质」,是指内置硬盘、外置硬盘、光盘或者 U 盘等不同的存储介质。最常见的是原件保存在内置硬盘,此时将两份拷贝分别存到两块不同的外接硬盘,就算达成了第二条(当然同时也达成了第一条)。
|
||||
|
||||
将一份拷贝放在原件和另一份拷贝不同的地点。例如办公室和家里。有一种情况是原文件是光盘或者 U 盘,而你在同一块硬盘上(例如内置硬盘)不同的文件夹内放了两份拷贝。虽然达成了第一二条要求,但是不能达成第三条,因为两份拷贝都会被放在异地或者没有异地拷贝。
|
||||
|
||||
看到这么多条条框框,不免有些怕麻烦。把文件忘云盘2
|
||||
|
||||
目前网络上有提供类似 Time Machine,但备份位置在云端的服务。这里讨论的云盘不指这类服务,特指类似百度网盘、Dropbox 等性质的云盘。
|
||||
|
||||
一放,若是本地丢失了(或者被勒索软件锁住),从云盘把文件取回就可以了,这不就等同于「3-2-1 原则」想实现的备份效果了吗?但即使先不去考虑网络条件下的传输速度,造成的上传下载大型文件(例如 Time Machine 的整机备份)的效率不稳定。如果是云盘服务商宕机或者服务器上文件被毁,或者服务商要关闭服务,你所谓的备份也不存在了。所以,放在云盘的文件,只能被视为一份普通的拷贝文件,而不能说这是一次备份行为。
|
||||
|
||||
那么我们费了这么大功夫,「3-2-1 原则」真的是有效的备份方式吗?
|
||||
|
||||
为什么「3-2-1 原则」是有效的
|
||||
-----------------
|
||||
|
||||
要讲清楚「3-2-1 原则」为什么是有效的,不妨先理一理都有哪些损坏文件的可能性。
|
||||
|
||||
除了前文所说的勒索软件,常见的还有硬盘故障导致(无论内置还是外置)突然的无法读取文件,因为电脑病毒造成的直接毁坏,自然灾害或者盗窃造成的设备遗失或者损坏,当然还有人为原因,无论是无意的误删还是有意的销毁。
|
||||
|
||||

|
||||
|
||||
可能的失去数据的原因
|
||||
|
||||
**三份拷贝的意义在于降低所有拷贝同时被毁的可能性**。如果我们假设一份拷贝被损坏的可能性是 1/100,那么三份一起被毁的可能性就是 1/1000000,约等于你连续 20 次猜对掷硬币后的正反面这一事件的可能性。
|
||||
|
||||
而**将文件放在不同的媒介,则是为了降低因为某种原因对单一介质造成的损害**。例如一次电路异常,很有可能毁掉你存放在内置硬盘里文件,但是放在外置硬盘里的拷贝就不受影响。最后再将一份拷贝放在其他地点,就能**避免类似盗窃或者自然灾害(火灾水灾等)等造成的数据「团灭」**。当然,如果遇上了地震等规模的自然灾害,我想数据安全就应该不是优先考虑的事情了。
|
||||
|
||||
实作!我如何运用「3-2-1 原则」来备份文件
|
||||
-----------------------
|
||||
|
||||
除了我自有的一台 Macbook Pro, 还在学校办公室使用一台 Windows 台式电脑,所以我的需求就是完整备份我的 Mac 内所有资料和 PC 上属于我的项目文件,即 Macbook Pro 的内置硬盘和 PC 上的文件是第一份拷贝,内置硬盘为第一种媒介。
|
||||
|
||||
所谓「工欲善其事必先利其器,利其器,利其器,休息一下,利其器1 」,要备份自然要挑选趁手的软件。原始的复制粘贴实在效率太低,所幸无论是 macOS 和 Windows 两个系统本身,还是第三方软件,都有不少解决方案。而挑选的准则是:
|
||||
|
||||
1. 能在不需要我每次备份都干预的情况,自动按时完成备份。
|
||||
2. 拷贝要有历史版本功能的。方便随时回溯到某一版本。
|
||||
|
||||
macOS 本身上有被誉为「为了这个功能买一台 Mac」的 **Time Machine**,在保持默认设定的情况下,用了一块**外置硬盘**和**群晖 NAS** 进行内置硬盘的完整备份,两种媒介的要求就达成了。NAS 是在同一局域网内,就进行自动 Time Machine 备份,而外置硬盘也仅需我插入硬盘这个动作。NAS 放在家中,外置硬盘放在学校,实现了一份拷贝在异地。Time Machine 是可以随时进行文件回溯的。
|
||||
|
||||

|
||||
|
||||
存储位置和介质
|
||||
|
||||
PC 上则稍微麻烦一些。Windows 10 系统有备份功能,可以**「使用文件历史记录进行备份」**,将它和外置硬盘连接,选择自己的项目文件的文件夹。也实现了接近 Time Machine 的体验。但由于 NAS 被放在家中,所有是通过群晖 NAS 系统的 **Cloud Station Backup** 应用,可以自动备份文件的每一次修改。虽然不是完整的备份了整个系统,但是也算达成我的需求。
|
||||
|
||||
一些遗憾
|
||||
----
|
||||
|
||||
当然我的实践也有漏洞。问题在于 macOS 的系统备份和 PC 上的文件备份都在 NAS 的一块硬盘上,而且没有加装第二块硬盘用来完整备份 NAS 中的主硬盘。一旦 NAS 中那块硬盘损坏,也就一次损坏了两份拷贝。虽然不是针对同一份文件,但也加大了风险。
|
||||
|
||||
其次是针对正在编辑的文稿,例如 Word 文档或者 CAD 的工程图,理想状态是定时自动保存,保证能回溯的每一次保存文件的时间点,毕竟这类文档是不断调整,说不定修改了个十几次,最后还是要用到第一版文件(懂这种痛的人自然懂)。但是 Time Machine 的最小间隔是一小时,那么如果内置硬盘发生意外,最好的结果也只是回溯到一小时内的最近备份。虽然不是文件全毁,但遇上了也会很恼人。而 Cloud Station Backup 理论上会保存每一次文件改动,但是受制于网络条件,显得不是那么可靠。
|
||||
|
||||
最后的小故事
|
||||
------
|
||||
|
||||
众所周知,这次 WannaCry 的源自美国 NSA 泄露出的「永恒之蓝」漏洞利用工具。早在 2012 年,美国政府的 [US-CERT](https://sspai.com/link?target=https%3A%2F%2Fwww.us-cert.gov%2Fabout-us)(United States Computer Emergency Readiness Team )就写过一份报告,介绍了备份[「3-2-1 原则」](https://sspai.com/link?target=https%3A%2F%2Fwww.us-cert.gov%2Fsites%2Fdefault%2Ffiles%2Fpublications%2Fdata_backup_options.pdf)。很可惜,光看文章是不会解决任何实际问题的。
|
||||
|
||||
每当我问起身边的同学「为什么不把自己的重要文件备份一下」,哪怕只是把它们放在类似 Dropbox 的云盘里,得到的答案通常是:没必要吧。如果追问下去,才会吐露真言:太麻烦了。当我介绍 Time Machine 功能时(没错,朋友买 Mac 也是我安利的),会略微惊叹:这样就可以了?而过几日聊起这事,又发现在我眼皮底下完成第一次备份后,还是没有养成定期备份的习惯。
|
||||
|
||||
或许,我的这篇文章,更应该讲讲为什么要按时备份?
|
||||
@@ -109,7 +109,7 @@ rz命令和sz命令使用方法:
|
||||
|
||||
**命令格式:**
|
||||
|
||||
> wget \[参数\] ftp://<目标机器ip或主机名>/<文件的绝对路径> #proftpd格式
|
||||
> wget \[参数\] ftp://<目标机器ip或主机名>/<文件的绝对路径> proftpd格式
|
||||
|
||||
**举例:**
|
||||
|
||||
@@ -192,7 +192,7 @@ wget -q --limit-rate=200k --cut-dirs=3 -r -l 0 -nH -P /home/work/ -X /home/work/
|
||||
|
||||
[Pitbull2014的博客](https://blog.csdn.net/Pitbull2014)
|
||||
|
||||
05-23 1万+[从 *Linux* *服务器* *下载* *文件夹* 到 *本地* 1、使用scp *命令* scp /home/work/source.txt work@192.168.0.10:/home/work/ #把 *本地* 的source.txt *文件* 拷贝到192.168.0.10机器上的/home/work目录下 scp work@192.168.0.10:/home/work/source.txt /home/wo...](https://devpress.csdn.net/v1/article/detail/101655950)[*Linux* 常用 *命令* : *文件* 的 *下载* 、压缩与解压](https://blog.csdn.net/TiYong/article/details/136362506)
|
||||
05-23 1万+[从 *Linux* *服务器* *下载* *文件夹* 到 *本地* 1、使用scp *命令* scp /home/work/source.txt work@192.168.0.10:/home/work/ 把 *本地* 的source.txt *文件* 拷贝到192.168.0.10机器上的/home/work目录下 scp work@192.168.0.10:/home/work/source.txt /home/wo...](https://devpress.csdn.net/v1/article/detail/101655950)[*Linux* 常用 *命令* : *文件* 的 *下载* 、压缩与解压](https://blog.csdn.net/TiYong/article/details/136362506)
|
||||
|
||||
[TiYong的博客](https://blog.csdn.net/TiYong)
|
||||
|
||||
|
||||
@@ -0,0 +1,92 @@
|
||||
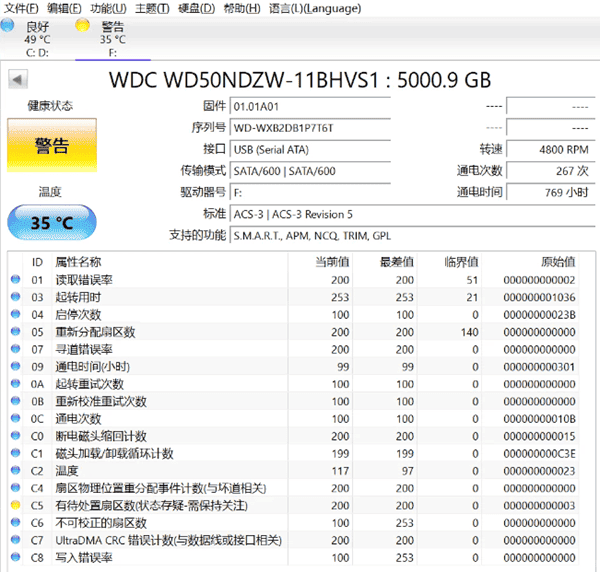
很多朋友在用体检软件扫描电脑时,会突然看到[硬盘](https://www.160.com/article/11550.html "移动硬盘在电脑上显示不出来如何解决 一招排查到底")状态变成“警告”,伴随显示代码如05、C5、C6。这些代码是硬盘通过S.M.A.R.T自检系统发出的信号,提醒你硬盘可能存在问题,需要及时处理。今天,我们就来聊聊这些代码代表的含义,以及如何修复和预防。
|
||||
|
||||
|
||||
|
||||
一、05、C5、C6代表什么?
|
||||
---------------
|
||||
|
||||
这些代码都来自硬盘的 S.M.A.R.T系统,用来监控硬盘健康状况。
|
||||
|
||||
**05:重映射扇区计数**
|
||||
|
||||
硬盘出现坏扇区时,会把它替换到备用区域。05数值的增加说明硬盘曾经发生过物理损伤,如果数值持续增加,说明坏道可能在扩散。
|
||||
|
||||
**C5:有待处置扇区数**
|
||||
|
||||
硬盘发现异常扇区,但还没决定是否替换。这类扇区可能只是读取不稳定,也可能已经损坏,需要重点关注。
|
||||
|
||||
**C6:不可校正扇区**
|
||||
|
||||
表示硬盘无法修复的数据扇区,这些数据可能已经永久丢失。出现C6说明硬盘物理损伤已经比较严重。
|
||||
|
||||
|
||||
|
||||
二、硬盘修复方法
|
||||
--------
|
||||
|
||||
### 方法1:系统自带磁盘检测修复
|
||||
|
||||
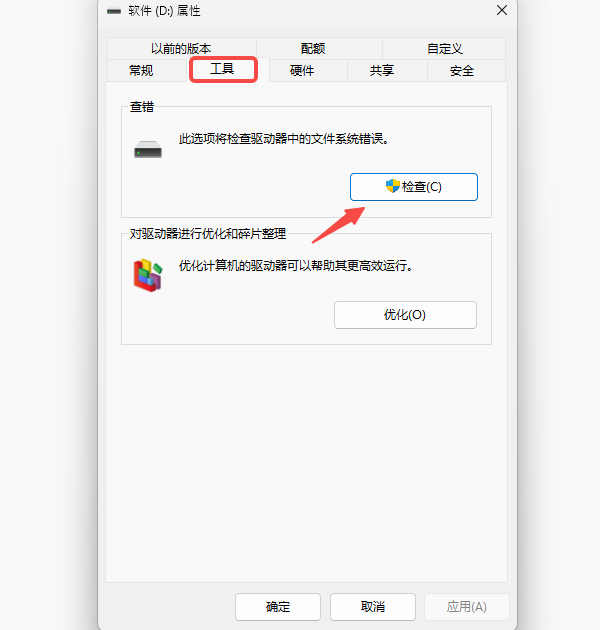
Windows 自带的磁盘检测工具可以处理逻辑错误或标记坏道,但无法修复物理损伤。操作步骤如下:
|
||||
|
||||
打开【此电脑】,右键点击异常硬盘 → 选择【属性】;
|
||||
|
||||
切换到【工具】选项卡 → 点击【检查】;
|
||||
|
||||
|
||||
|
||||
系统会扫描并尝试修复硬盘错误。
|
||||
|
||||
### 方法2:05、C5、C6数值持续增长怎么办?
|
||||
|
||||
如果发现05、C5、C6数值不断增加,同时电脑卡顿明显、打开文件报错或文件无法读取,这说明硬盘已经出现物理损伤,需要立即采取措施:
|
||||
|
||||
**1、备份重要数据**
|
||||
|
||||
尽快将重要文档、照片、视频等复制到另一块硬盘或云盘,避免数据丢失。
|
||||
|
||||
**2、更换硬盘**
|
||||
|
||||
这是最安全的做法。如果硬盘继续使用,坏道可能扩散,甚至导致整盘数据不可恢复。
|
||||
|
||||
**3、尝试数据恢复**
|
||||
|
||||
如果有文件丢失或无法打开,可以使用[**“数据救星”**](https://www.160.com/qddownload/3009/datasaviour-windows.exe "数据救星下载")软件尝试恢复:
|
||||
|
||||
[
|
||||
|
||||

|
||||
好评率97%
|
||||
|
||||

|
||||
下载次数:3634005](https://www.160.com/qddownload/3009/datasaviour-windows.exe)
|
||||
|
||||
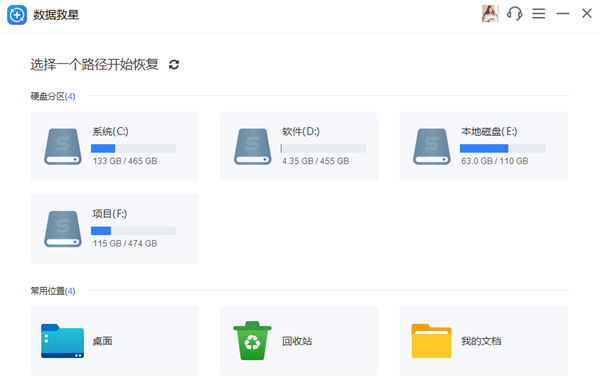
打开软件 → 选择需要恢复的硬盘,软件会自动扫描丢失的数据;
|
||||
|
||||
|
||||
|
||||
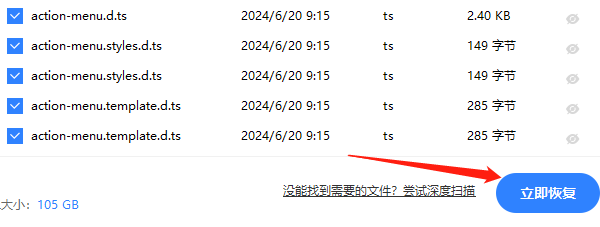
勾选想恢复的文件 → 点击【立即恢复】;
|
||||
|
||||
|
||||
|
||||
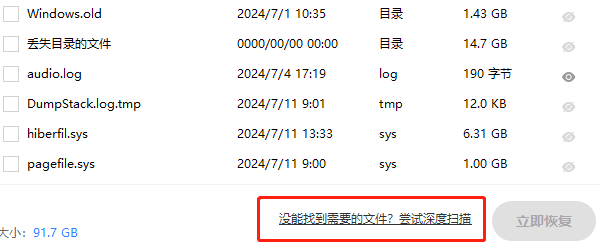
如果没有找到全部文件,可选择【深度扫描】;
|
||||
|
||||
|
||||
|
||||
这种方式不保证100%恢复,但在硬盘开始损坏初期,往往能挽回绝大部分数据。
|
||||
|
||||
三、预防建议
|
||||
------
|
||||
|
||||
为了减少05、C5、C6警告的发生,可以参考以下建议:
|
||||
|
||||
避免频繁强制关机,尤其是硬盘读写过程中;
|
||||
|
||||
使用稳压电源,防止电压波动损伤硬盘;
|
||||
|
||||
保持硬盘温度低于50℃,高温会加速损耗;
|
||||
|
||||
机械硬盘尽量避免震动,尤其是移动硬盘;
|
||||
|
||||
定期使用硬盘健康检测工具查看 S.M.A.R.T 状态。
|
||||
|
||||
硬盘健康警告并不可怕,但需要重视。系统自带工具可以处理逻辑问题,但无法修复物理坏道。出现05、C5、C6持续增长时,备份数据和更换硬盘是最稳妥的方法。平时养成定期检测和备份的习惯,可以最大程度保护你的数据安全。
|
||||
Reference in New Issue
Block a user